שיעור 02: ניהול משתמשים ואבטחת נתונים
מדריך עזר לתלמיד
מטרות השיעור
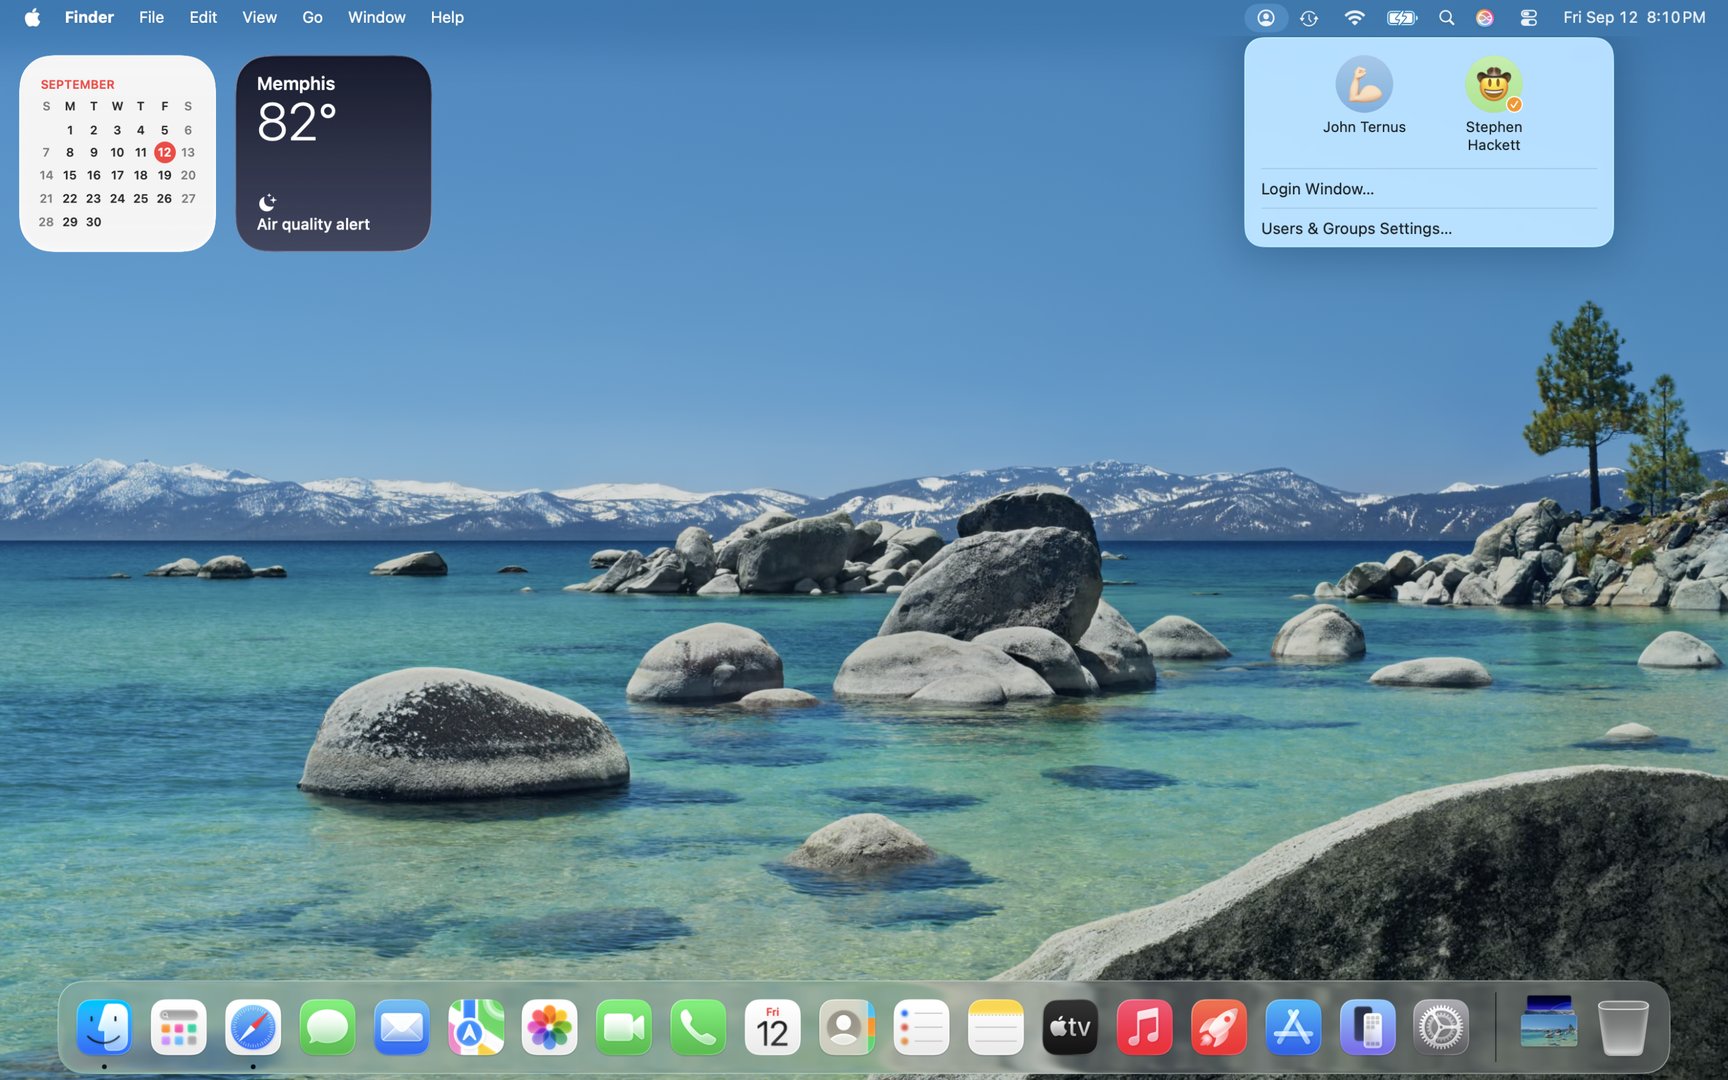
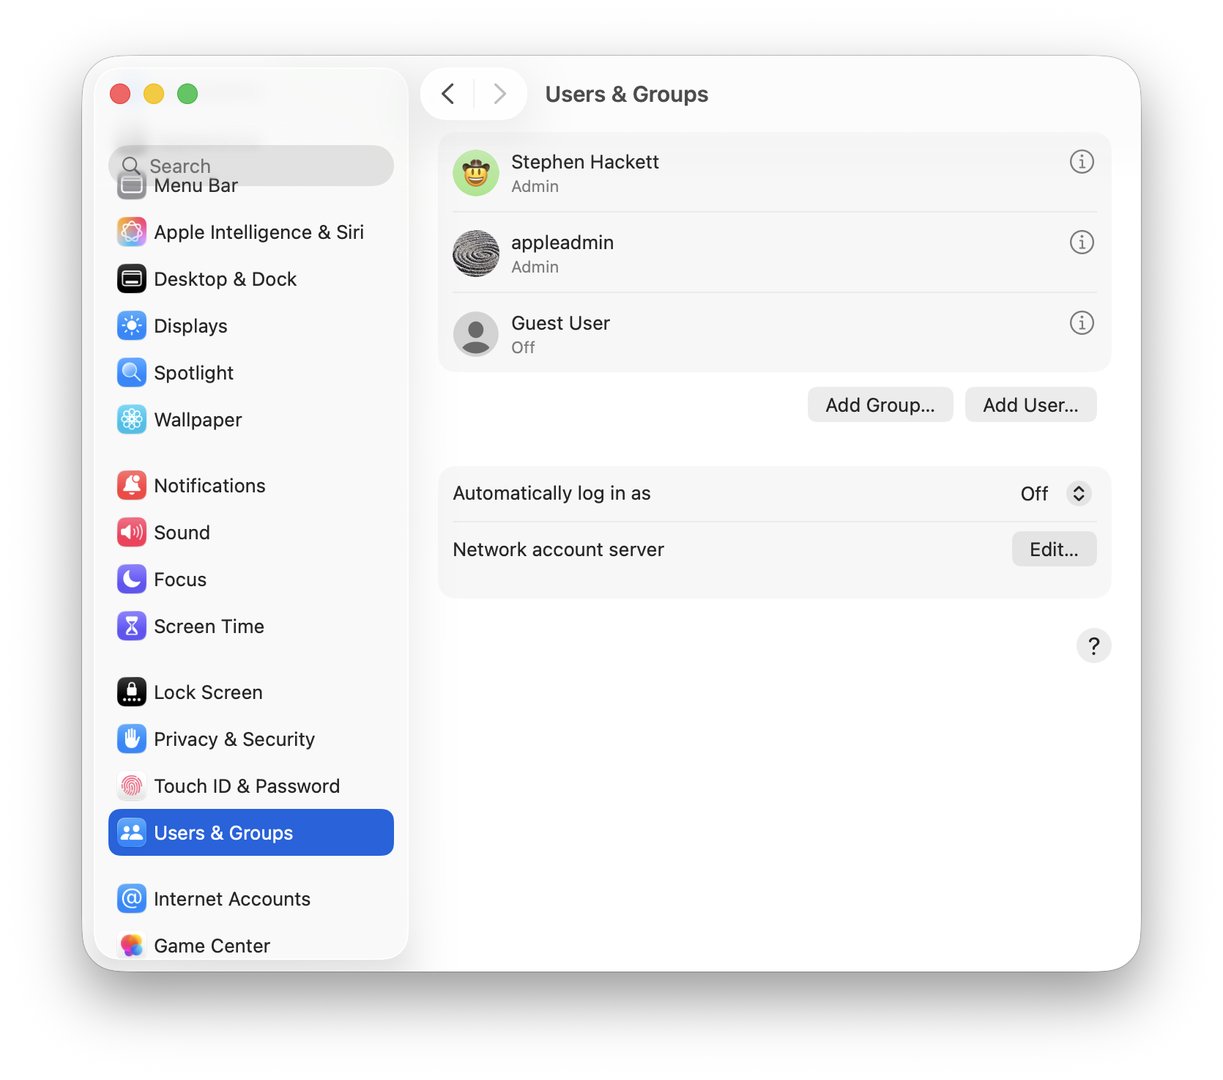
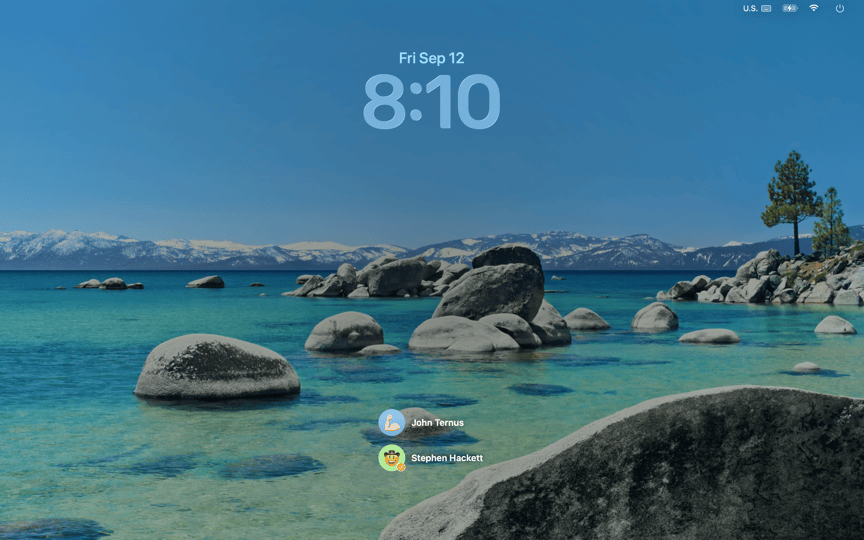
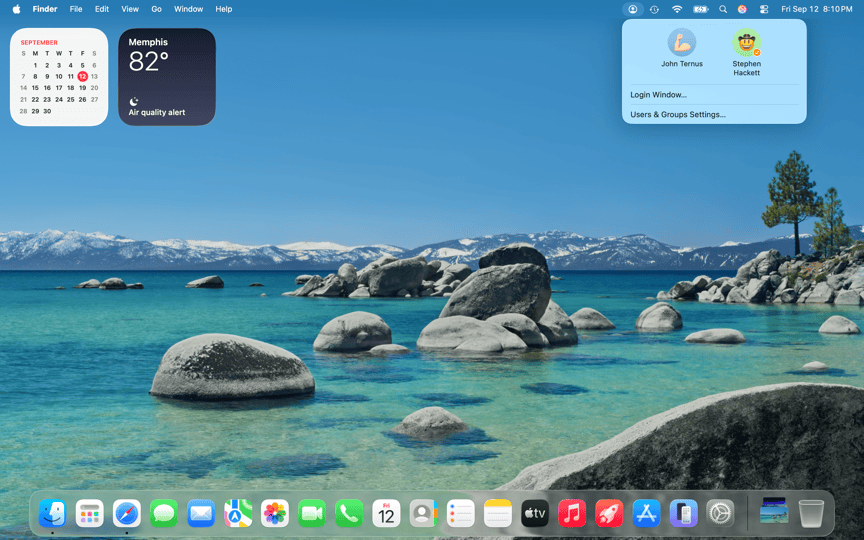
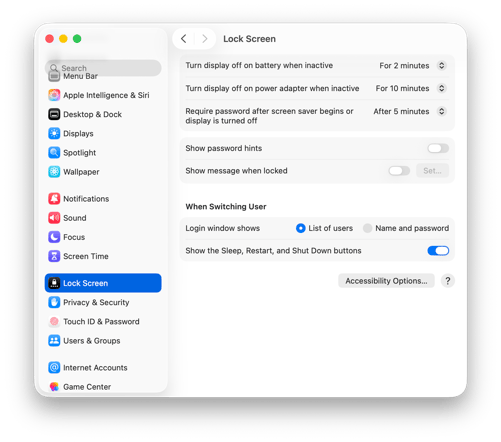
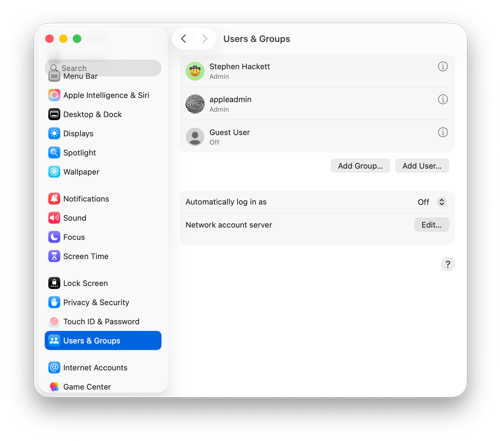
- משתמשים ותיקיות - סוגי חשבונות מקומיים, היררכיית ה-Home Folder ותיקיית Shared.
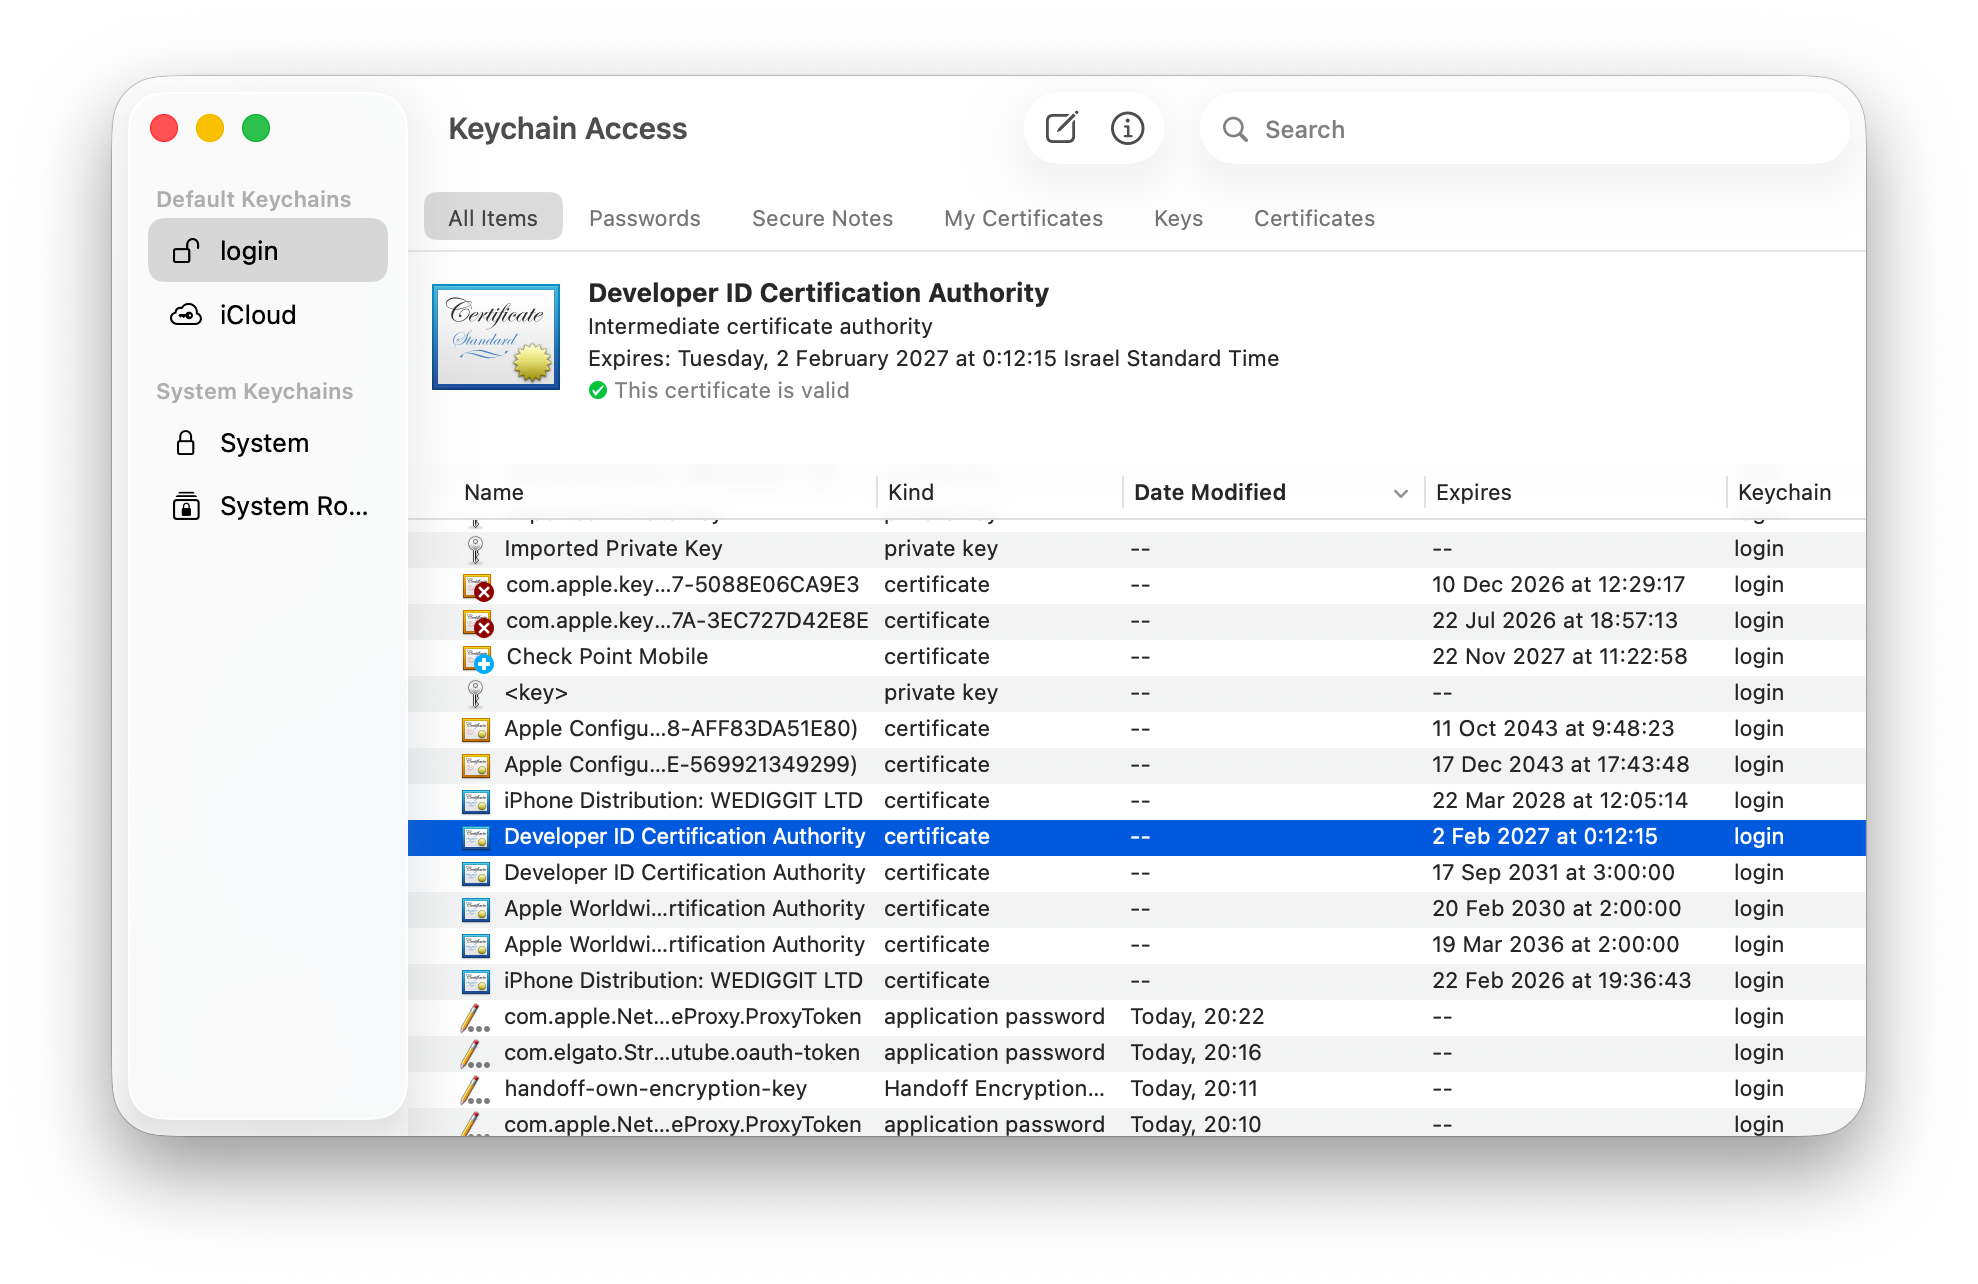
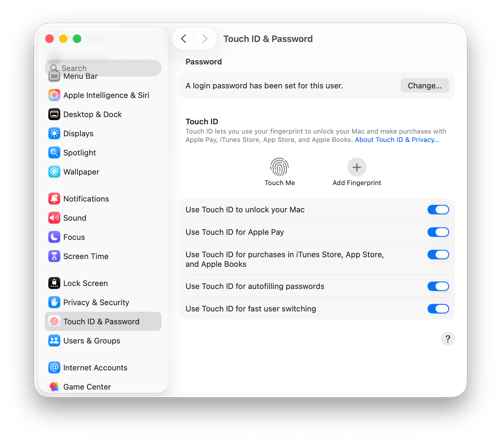
- ניהול סודות - אבולוציית הסיסמאות, Keychain, ואפליקציית Passwords מ-macOS Sequoia ו-Tahoe.
- העידן ללא סיסמה ואבטחה - Passkeys והרשאות קבצים (POSIX/ACL), מערכת TCC ו-SIP.
- תיבול ארגוני - עבודה עם Managed Apple Accounts (MAID) ושילוב Platform SSO לכניסה שקופה בארגון.
🎧 האזנה לסיכום — לפני או אחרי השיעור
מושגי מפתח (Terminology)
- מנהל מערכת (Administrator): משתמש מנהל המערכת, בעל הרשאות גלובליות לשנות הגדרות ולהתקין תוכנות לכולם.
- משתמש רגיל (Standard) User: משתמש רגיל, מוגבל לתיקיית הבית שלו (
~) ולמרחב האישי שלו. - Guest User: משתמש אורח, מוחק את כל תוכן התיקיה שלו בניתוק.
- Sharing Only: משתמש נטול תיקיית בית שנועד אך ורק להזדהות מול שיתופי רשת.
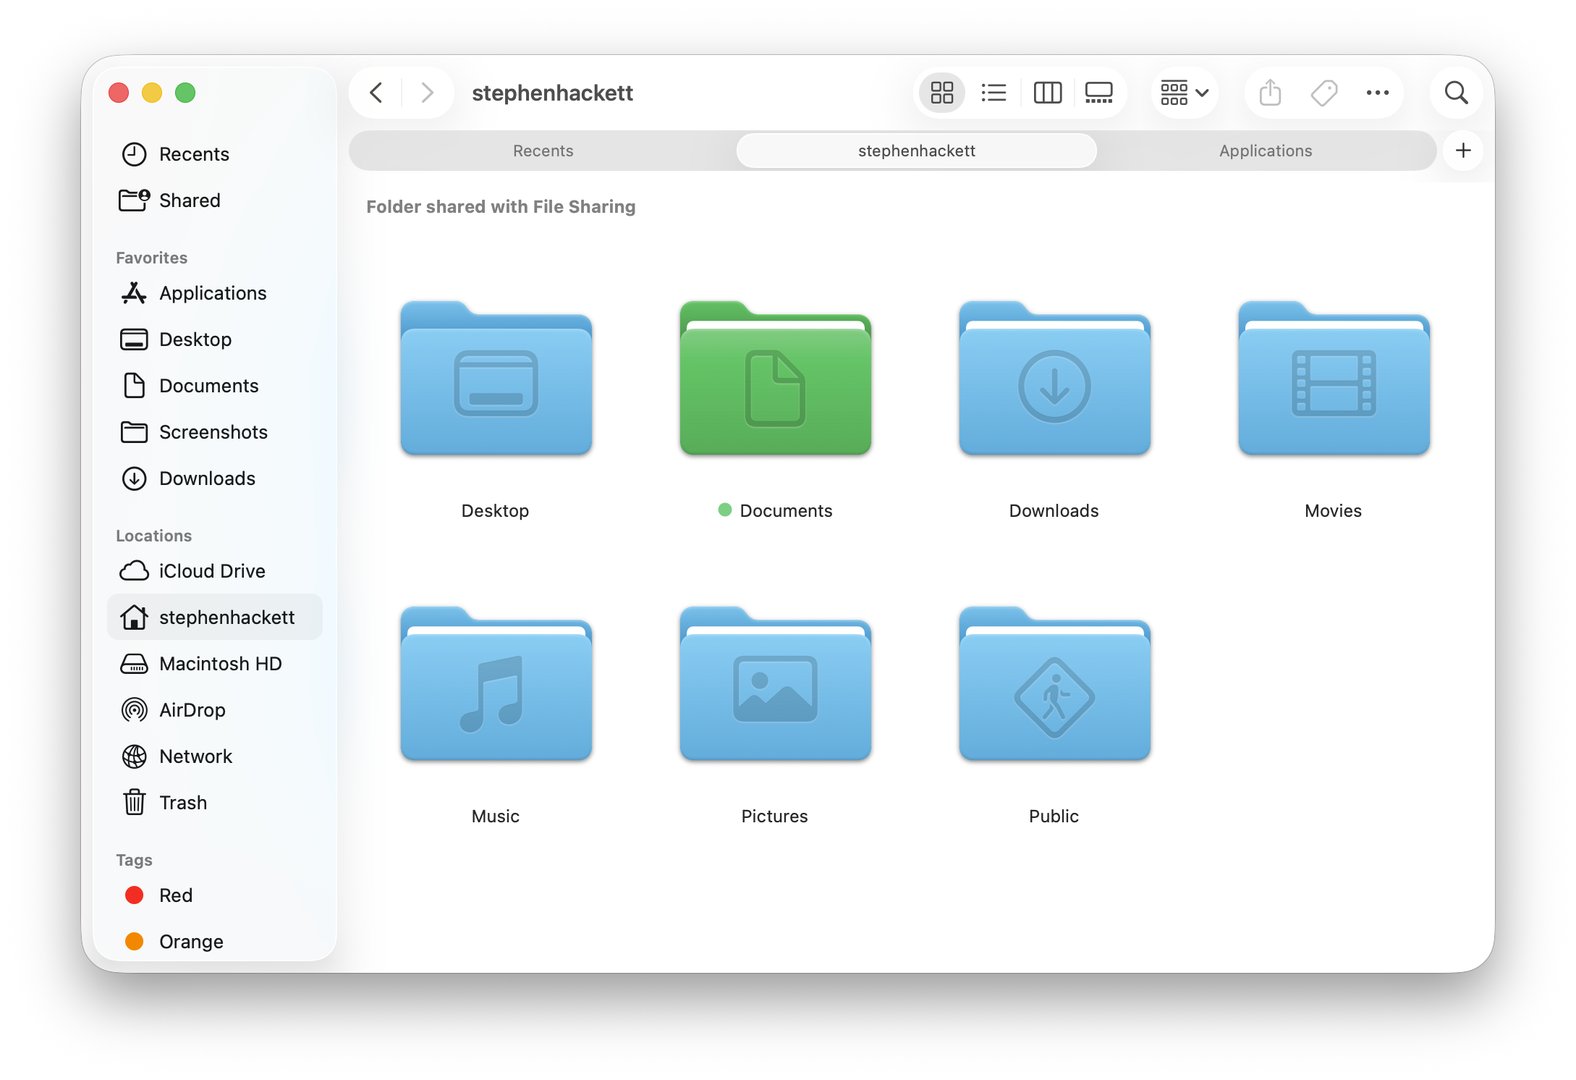
- Home Folder (
/Users/username): תיקיית הבית המבודדת של המשתמש. - Shared Folder (
/Users/Shared): אזור מפורז ציבורי. מוגן באמצעות Sticky Bit. - Sticky Bit: דגל הרשאה המונע ממשתמשים למחוק קבצים השייכים למשתמשים אחרים באותה תיקיה.
- Keychain: תשתית מחזיק המפתחות של macOS, מורכבת מ-Login Keychain ו-System Keychain.
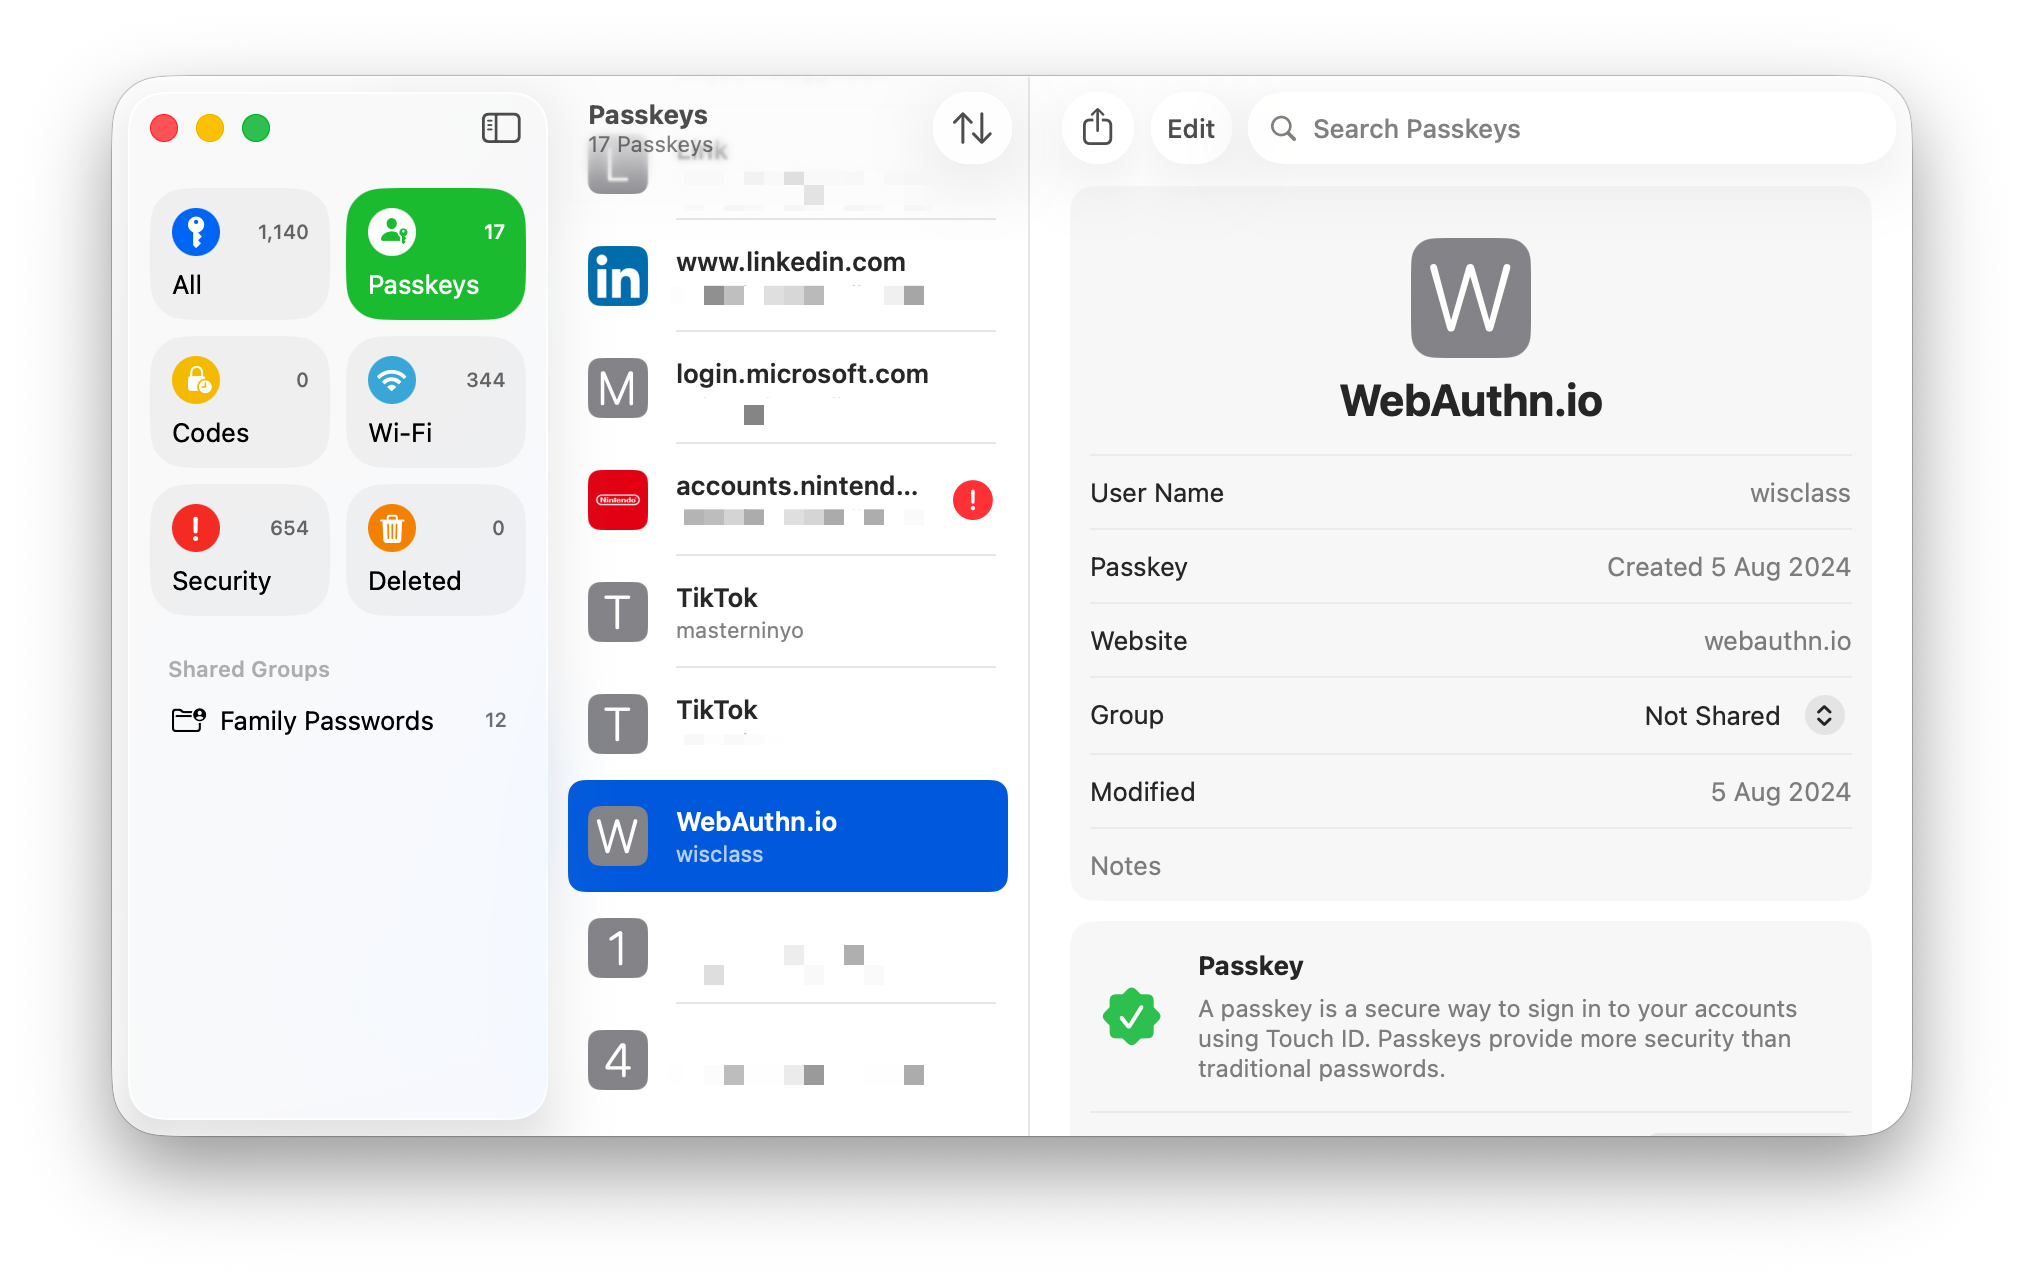
- Passwords app: האפליקציה המרכזית (מ-macOS 15 ומשופרת ב-macOS 26 Tahoe) לניהול סיסמאות, Passkeys וקודי 2FA.
- Passkey (מפתח גישה): תקן הזדהות (FIDO2) ללא סיסמה באמצעות צמד מפתחות קריפטוגרפי ב-Secure Enclave.
מודל 5 השלבים להטמעת Passkeys בארגון (Enterprise Passkeys Framework)
כאשר ארגון עובר מסיסמאות מסורתיות להזדהות מאובטחת ללא סיסמה (Passkeys), ההטמעה מתבצעת ב-5 שלבים מובנים: 1. Assessment & Planning: מיפוי מערכות ה-IT ודרישות אבטחה בארגון. 2. Solution Selection: בחירת מנהל סיסמאות/זהויות (IdP) התומך בתקני FIDO2. 3. Pilot & Testing: ניסוי מבוקר עם קבוצת IT. 4. Full Deployment: דחיפת מדיניות דרך ה-MDM. 5. Monitoring & Optimization: סקירת לוגים וביטול סיסמאות.
- POSIX: מודל ההרשאות הסטנדרטי של UNIX (Owner, Group, Everyone).
- ACL (Access Control List): שכבת הרשאות מתקדמת וגרגולרית המתווספת מעל POSIX.
- TCC (Transparency, Consent, and Control): מנגנון פרטיות החוסם גישה של אפליקציות לקבצים אישיים ולחומרה (כמו מצלמה) אלא אם המשתמש נתן אישור מפורש.
- SIP (System Integrity Protection): מגן על קבצי ליבה של המערכת מפני שינויים, אפילו עקרונית על ידי ה-root.
- Managed Apple Account (MAID): חשבון Apple בבעלות הארגון.
- Platform SSO: תשתית ב-macOS המאפשרת התחברות למחשב ישירות מול שרת זהויות ענן (IdP) כדוגמת Entra ID או Okta.
- Federated Authentication: מצב בו הזנת אימייל ארגוני מעבירה את המשתמש להזדהות מול שרת החברה, מבלי לדרוש סיסמת Apple.
פקודות שימושיות (CLI Commands)
שימוש בטרמינל (שורת הפקודה)
מופיעות כאן פקודות טרמינל שאנו מדגימים בשיעור. אין צורך לזכור את התחביר שלהן בעל פה כעת! ניתן פשוט לבצע העתק-הדבק במעבדה כדי לקבל את התוצאה. הלימוד המעמיק של הטרמינל יתבצע באופן מסודר בשיעור 08, ולאחר מכן נלמד על מערכת הלוגים בשיעור 16. בינתיים, השתמשו בזה ככלי בדיקה מהיר בלבד.
| פקודה | תיאור |
|---|---|
dscl . -list /Users |
הצגת רשימת כלל המשתמשים במערכת (לוקאליים) |
dscl . -read /Users/username |
קריאת מאפיינים נרחבים של משתמש ספציפי |
ls -la /Users |
הצגת הרשאות קבצים, כולל זיהוי ה-Sticky Bit (t) |
ls -le /path |
הצגת הרשאות קבצים, כולל תצוגת רשומות ACL (+) |
security list-keychains |
הצגת רשימת מחזיקי המפתחות הפעילים כעת |
log show --predicate 'subsystem == "com.apple.PlatformSSO"' |
חיפוש שגיאות התחברות מול שרתי SSO בלוגים |
קישורים מומלצים ולקריאה נוספת
- Intro to user account types - מדריך תמיכה רשמי של אפל.
- About Managed Apple Accounts - ניהול MAID בארגון.
- Explainer: Keychain basics - מאמר עומק על Keychain.
🎬 סרטון סיכום
עזרים ויזואליים
המחשה ויזואלית (עזר לתלמיד)
תמונות אלו ממחישות את הממשק או המנגנון הרלוונטי לנושא השיעור.